Drei Wochen im Oktober
Im Oktober kamen innerhalb von drei Wochen Sicherheitsupdates auf vier Ebenen einer Website: für PHP auf dem Server, für WordPress selbst, für Plugins und für JavaScript-Plattformen. Für jede Ebene ist jemand anderes zuständig, mal der Hoster, mal der Betreuer der Website, mal Sie selbst. Heikel wird es dort, wo niemand genau weiss, ob eine Ebene zu ihm gehört.
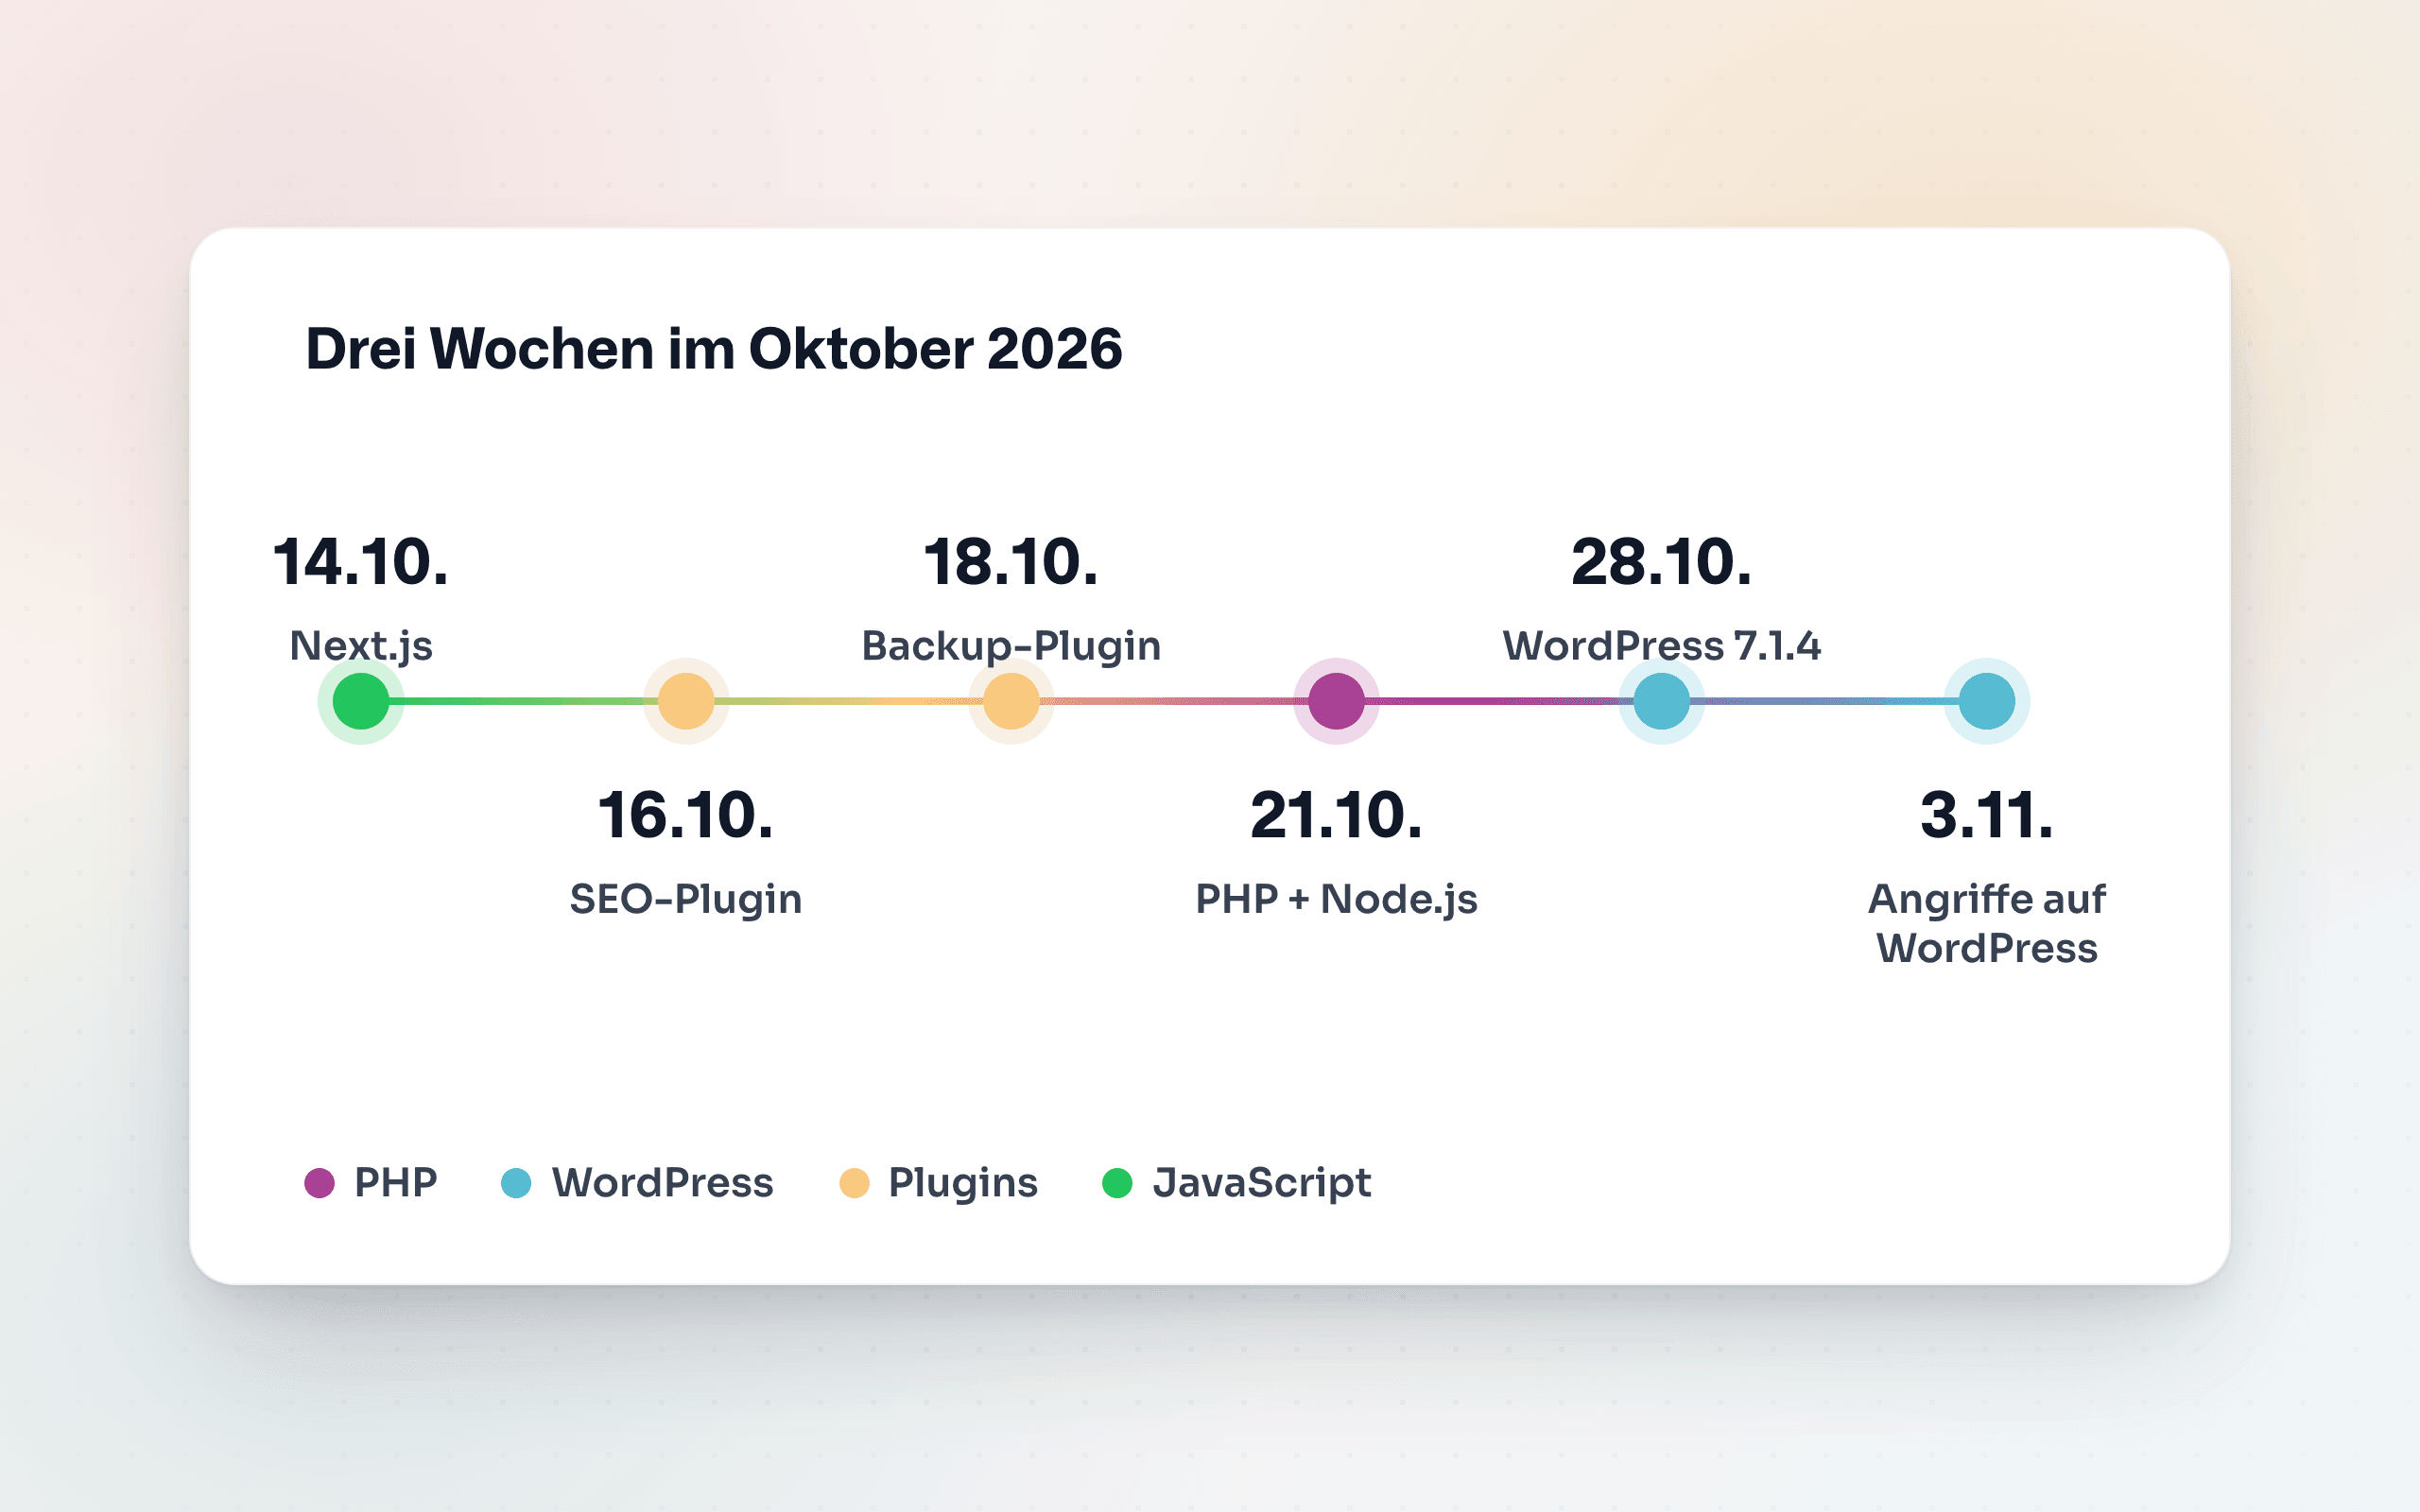
- 14.10. Next.js: kritische Lücke in der Bildoptimierung
- 15./16.10. Rank Math PRO: Bezahlversion mit Hintertür ausgeliefert
- 18.10. UpdraftPlus: gestohlene Schlüssel für Hintertüren genutzt
- 21.10. PHP2Shell: Updates für PHP und Warnung des BACS. Am selben Tag Updates für Node.js
- 28.10. WordPress 7.1.4, die Lücke wird seit 3.11. aktiv ausgenutzt
Unter WordPress: PHP
PHP ist die Programmiersprache, mit der WordPress, Shopware und viele andere Systeme auf dem Server laufen. Am 21. Oktober veröffentlichte php.net Updates für zwei schwere Lücken, die sich ohne Anmeldung ausnutzen lassen. Das BACS riet noch am selben Tag, die Updates sofort einzuspielen und sich das beim Hoster bestätigen zu lassen.
Wer das Update einspielt, hängt vom Hosting ab. Bei einem gewöhnlichen Hosting-Paket macht das der Hoster, auf einem eigenen Server derjenige, der ihn betreibt. Für PHP 8.1 und ältere Versionen gab es keine offizielle Version mit dem Fix mehr.
Der Server, den wir selbst betreiben, lief auf dem Fix, bevor er offiziell veröffentlicht war. Am selben Tag haben wir fünf Websites, die noch auf alten PHP-Versionen liefen, auf eine aktuelle Version gebracht.
Ihre PHP-Version finden Sie im Hosting-Panel oder in WordPress unter «Werkzeuge» und «Website-Zustand». Steht dort 8.1 oder älter, fragen Sie beim Hoster oder Betreuer nach einem Wechsel. Auch 8.2 bekommt nur noch bis zum 31. Dezember 2026 Sicherheitsupdates.
WordPress selbst
Den WordPress-Kern halten die meisten Installationen von selbst aktuell, Sicherheitsupdates kommen im Hintergrund. Version 7.1.4 vom 28. Oktober schliesst eine Lücke im Update-Vorgang, die laut BleepingComputer seit dem 3. November aktiv ausgenutzt wird. Wie Sie in zwei Minuten prüfen, ob Ihre Website schon auf diesem Stand ist, steht im Beitrag WordPress 7.1.4: Ist Ihre Website schon aktuell?
Plugins: wenn der Hersteller selbst die Lücke ist
Plugins sind die Erweiterungen, die WordPress um Funktionen ergänzen. Im Oktober kam die Gefahr gleich zweimal vom Hersteller selbst.
Beim Backup-Plugin UpdraftPlus haben Angreifer die Kundendatenbank des Herstellers gestohlen. Mit den Verbindungsschlüsseln daraus installierten sie ab dem 18. Oktober Hintertüren auf fremden Websites, wie BleepingComputer berichtet. Sicher ist Version 1.26.13 (Premium 2.26.13), danach gehören die alten Verbindungsschlüssel gelöscht.
Bei Rank Math PRO, der Bezahlversion eines SEO-Plugins, trug die Software selbst eine Hintertür. Laut SecurityWeek war das Paket des Herstellers in der Nacht vom 15. auf den 16. Oktober manipuliert. Sauber ist Version 3.0.124, die Gratisversion war nicht betroffen.
Wer ein Plugin installiert, ist auch für seine Updates zuständig, selbst wenn es seit Jahren niemand mehr angeschaut hat. Plugins, die Sie nicht mehr brauchen, entfernen Sie am besten ganz. Und unter «Benutzer» lohnt ein Blick, ob dort ein Administrator steht, den niemand kennt.
Ohne PHP: andere Updates, dieselbe Pflicht
Auch die JavaScript-Welt hatte ihren Oktober. Next.js schloss am 14. Oktober eine kritische Lücke in der Bildoptimierung, Node.js eine Woche später gleich zehn Lücken auf einmal.
Neue Websites von uns kommen ohne PHP aus, und auf dem Server läuft deutlich weniger, das sich angreifen lässt. Hosting und Werkzeuge bekommen trotzdem Updates, und die spielen wir im Hintergrund ein. Nach dem Node.js-Update haben wir jede Anwendung auf unserem eigenen Server geprüft und wo nötig noch am selben Tag aktualisiert.
Wer macht was
Bei vielen Betrieben ist nirgends aufgeschrieben, wer für welche Ebene zuständig ist. Diese Tabelle hilft beim Nachfragen.
| Ebene | Zuständig | Das können Sie prüfen |
|---|---|---|
| Server und PHP | beim Hosting-Paket der Hoster, sonst wer den Server betreibt | PHP-Version im Hosting-Panel, 8.2 nur noch bis Ende Jahr |
| WordPress-Kern | WordPress selbst, bei Ausnahmen der Betreuer | Version unter «Aktualisierungen», aktuell 7.1.4 |
| Plugins und Themes | wer sie installiert hat oder der Betreuer | offene Updates, unbenutzte Plugins, unbekannte Administratoren |
| Backups | Hoster oder Betreuer, je nach Vereinbarung | wo das Backup liegt und ob es je zurückgespielt wurde |
Ein Test, den drei von vier Betrieben auslassen
Am 22. Oktober hat das BACS eine Studie der Mobiliar zur Cybersicherheit von KMU aufgegriffen. Über 80 Prozent der Betriebe spielen Software-Updates ein, neun von zehn machen Backups. Aber nur jeder vierte prüft, ob sich die gesicherten Daten im Ernstfall auch wiederherstellen lassen.
Ein Backup, das nie zurückgespielt wurde, ist eine Annahme. Bitten Sie Ihren Hoster oder Betreuer, einmal ein Backup Ihrer Website auf eine Kopie zurückzuspielen. Danach wissen Sie, wie lange es dauert und ob wirklich alles da ist.
Wenn bei einer Zeile der Tabelle offen bleibt, wer zuständig ist, schauen wir es gern gemeinsam an: Kontakt aufnehmen.